Domain jciw.de kaufen?
Wir ziehen mit dem Projekt
jciw.de um.
Sind Sie am Kauf der Domain
jciw.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain jciw.de kaufen?
Wie können Unternehmen ihre Systeme gegen potenzielle Angriffsszenarien absichern?
Unternehmen können ihre Systeme durch regelmäßige Updates und Patches, die Implementierung von Firewalls und Antivirensoftware sowie Schulungen für Mitarbeiter zur Sensibilisierung für Phishing- und Social Engineering-Angriffe absichern. Zudem ist die Nutzung von sicheren Passwörtern und die Implementierung von Zugriffsbeschränkungen auf sensible Daten empfehlenswert. Ein regelmäßiges Monitoring und die Durchführung von Penetrationstests können helfen, potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. **
Was sind die häufigsten Angriffsszenarien im Bereich der Cyber-Security?
Die häufigsten Angriffsszenarien im Bereich der Cyber-Security sind Phishing, Malware-Infektionen und Distributed Denial of Service (DDoS) Angriffe. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware-Infektionen erfolgen durch schädliche Software, die in Systeme eindringt und Schaden anrichtet. DDoS-Angriffe überlasten Netzwerke oder Server, um sie unbrauchbar zu machen. **
Ähnliche Suchbegriffe für Angriffsszenarien
Top-Angebote
Produkte zum Begriff Angriffsszenarien:
-
Somfy 1875280 Funk-Alarmanlagen-SetDas Sicherheitssystem Somfy Home Alarm bietet Ihnen und Ihrer Familie einen Rundumschutz für Ihr Zuhause. Das System erkennt dank patentierter Somfy IntelliTAG Erschütterungstechnolgie (für Fenster und Türen) Einbrüche bevor sie entstehen. Über die mitgelieferte Innensirene werden Sie mit einer kraftvollen 110 dB Alarmsignal informiert und der potentielle Einbrecher abgeschreckt. Ihr sicheres Zuhause überprüfen und steuern Sie ganz einfach mit der Somfy Home Alarm-App. So haben Sie alles stets im Blick - auch von unterwegs!448,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Technisat Wassersensor 1 für Smart Home Systeme / SicherheitssystemeAls Erweiterung des Smart-Home-Systems von TechniSat erkennt der Wassersensor 1 aus- bzw. überlaufendes Wasser, z. B. bei Badewannen, Waschmaschinen oder Spülbecken. Bei Wasserfeststellung informiert der Sensor das Smart-Home-System, um Sie z. B. über den Signalton der Innensirene 1 zu alarmieren. Der Wassersensor 1 lässt sich einfach und beinahe unsichtbar installieren (z. B. hinter einer Wachmaschine). Die Einbindung in das Smart-Home-System erfolgt über die Connect-App. Der Sensor kommuniziert via Z-Wave-Funkverbindung mit dem Smart-Home-System. Technische Daten: Umgebungsbedingungen Betrieb IP-Klasse: 20 Umgebungstemperatur: -10 ... 60 °C Funkverbindung Funkkommunikation: Z-Wave Plus Reichweite Innen: max. 40 m Betriebsfrequenz: 868.42 MHz Stromversorgung Nennspannung: 3 V Batterie: 1 x CR123A42,31 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Grothe Alarmanlagen Set KT 1068/904Anzahl der Meldegruppen=4Anzahl der Sabotagegruppen=1Anzahl der Überfallgruppen=1Integriertes Wählgerät=neinAnzahl der Ausgänge für akustische Signalgeber=6Anzahl der Ausgänge für optische Signalgeber=6Ereignisspeicher=jaBetriebsspannung=12 VBusfähig=jaFunkanbindung=jaMit Netzteil=jaNotstromversorgung integriert=jaSchnittstelle extern=jaHöhe=275 mmBreite=290 mmTiefe=95 mmKompatibel mit Apple HomeKit=neinKompatibel mit Google Assistant=neinKompatibel mit Amazon Alexa=neinIFTTT-Unterstützung verfügbar=neinVdS-Klasse=ohne846,82 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter

-
Was sind die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind?
Die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind, sind Phishing-Angriffe, Ransomware-Attacken und Datenlecks durch Insider-Bedrohungen. Diese Bedrohungen können zu finanziellen Verlusten, Rufschäden und rechtlichen Konsequenzen führen. Unternehmen müssen daher proaktiv Maßnahmen ergreifen, um sich vor diesen Angriffen zu schützen. **
-
Welche möglichen Angriffsszenarien sollten bei der Entwicklung von Sicherheitsmaßnahmen berücksichtigt werden?
1. Phishing-Angriffe, bei denen Benutzer dazu verleitet werden, vertrauliche Informationen preiszugeben. 2. Denial-of-Service-Angriffe, die die Verfügbarkeit von Systemen beeinträchtigen. 3. Malware-Infektionen, die dazu führen können, dass Angreifer Zugriff auf sensible Daten erhalten. **
-
Was sind typische Angriffsszenarien im Bereich der Cyber-Sicherheit und wie können sie effektiv abgewehrt werden?
Typische Angriffsszenarien sind Phishing, Malware-Infektionen und DDoS-Angriffe. Sie können effektiv durch regelmäßige Schulungen der Mitarbeiter, Einsatz von Antiviren-Software und Firewalls sowie regelmäßige Updates und Patches abgewehrt werden. Zudem ist eine umfassende Sicherheitsstrategie, die Verschlüsselung, Zugriffskontrollen und regelmäßige Sicherheitsaudits umfasst, entscheidend. **
-
Welche potenziellen Angriffsszenarien sollten bei der Entwicklung von IT-Sicherheitsmaßnahmen berücksichtigt werden?
Bei der Entwicklung von IT-Sicherheitsmaßnahmen sollten potenzielle Angriffsszenarien wie Phishing, DDoS-Angriffe und Malware-Infektionen berücksichtigt werden. Es ist wichtig, auch Insider-Bedrohungen und Social Engineering-Attacken in Betracht zu ziehen. Zudem sollten Schwachstellen in der Software und Hardware sowie unzureichende Zugriffskontrollen beachtet werden. **

Wie können Codeknacker ihre Fähigkeiten in der Kryptographie und Cyber-Sicherheit verbessern, um sich auf verschiedene Angriffsszenarien vorzubereiten?
Codeknacker können ihre Fähigkeiten in Kryptographie und Cyber-Sicherheit verbessern, indem sie sich mit verschiedenen Verschlüsselungstechniken vertraut machen und diese analysieren. Sie können auch an Capture-the-Flag-Wettbewerben teilnehmen, um praktische Erfahrungen im Lösen von Sicherheitsproblemen zu sammeln. Zudem ist es wichtig, sich über aktuelle Sicherheitslücken und Angriffstechniken auf dem Laufenden zu halten, um sich auf verschiedene Angriffsszenarien vorzubereiten. Schließlich können Codeknacker von der Zusammenarbeit mit anderen Experten in der Branche profitieren, um ihr Wissen und ihre Fähigkeiten weiter zu verbessern. **
Wie können Codeknacker ihre Fähigkeiten in der Kryptographie und Cyber-Sicherheit verbessern, um sich auf verschiedene Angriffsszenarien vorzubereiten?
Codeknacker können ihre Fähigkeiten in Kryptographie und Cyber-Sicherheit verbessern, indem sie sich mit verschiedenen Verschlüsselungstechniken vertraut machen und diese analysieren. Sie können auch an Capture-the-Flag-Wettbewerben teilnehmen, um praktische Erfahrungen im Lösen von Sicherheitsproblemen zu sammeln. Zudem ist es wichtig, sich über aktuelle Sicherheitslücken und Angriffstechniken auf dem Laufenden zu halten, um sich auf verschiedene Angriffsszenarien vorzubereiten. Schließlich können Codeknacker von der Zusammenarbeit mit anderen Experten in der Branche profitieren, um ihr Wissen und ihre Fähigkeiten weiter zu verbessern. **
Top-Angebote
Produkte zum Begriff Angriffsszenarien:
-
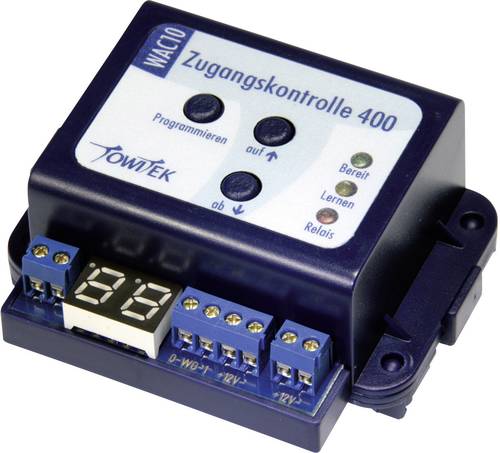
TowiTek RFID-Zugangskontrolle 12 V/DCDer TowiTek Universal-Zugangscontroller UAC400 ist die zentrale Steuereinheit für Zugangskontrollsysteme mit bis zu 400 berechtigten Ausweisen. Ein gezieltes Löschen von einzelnen verlorenen Ausweisen ist dank des Displays komfortabel möglich. Der Schaltkontakt ist als Zeit- oder Wechselkontakt konfigurierbar. Zum Betrieb muss eine Eingabeeinheit an die Wiegand-Schnittstelle angeschlossen werden. Für die Verwendung von RFID-Transpondern wird die RFID-Weitbereichs-Leseantenne (Best. Nr.: 1839714, 2564475) verwendet. Der Zugangscontroller wird fertig aufgebaut und im Universalgehäuse montiert geliefert.92,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Somfy 1875280 Funk-Alarmanlagen-SetDas Sicherheitssystem Somfy Home Alarm bietet Ihnen und Ihrer Familie einen Rundumschutz für Ihr Zuhause. Das System erkennt dank patentierter Somfy IntelliTAG Erschütterungstechnolgie (für Fenster und Türen) Einbrüche bevor sie entstehen. Über die mitgelieferte Innensirene werden Sie mit einer kraftvollen 110 dB Alarmsignal informiert und der potentielle Einbrecher abgeschreckt. Ihr sicheres Zuhause überprüfen und steuern Sie ganz einfach mit der Somfy Home Alarm-App. So haben Sie alles stets im Blick - auch von unterwegs!448,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen ihre Systeme gegen potenzielle Angriffsszenarien absichern?
Unternehmen können ihre Systeme durch regelmäßige Updates und Patches, die Implementierung von Firewalls und Antivirensoftware sowie Schulungen für Mitarbeiter zur Sensibilisierung für Phishing- und Social Engineering-Angriffe absichern. Zudem ist die Nutzung von sicheren Passwörtern und die Implementierung von Zugriffsbeschränkungen auf sensible Daten empfehlenswert. Ein regelmäßiges Monitoring und die Durchführung von Penetrationstests können helfen, potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. **
-
Was sind die häufigsten Angriffsszenarien im Bereich der Cyber-Security?
Die häufigsten Angriffsszenarien im Bereich der Cyber-Security sind Phishing, Malware-Infektionen und Distributed Denial of Service (DDoS) Angriffe. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware-Infektionen erfolgen durch schädliche Software, die in Systeme eindringt und Schaden anrichtet. DDoS-Angriffe überlasten Netzwerke oder Server, um sie unbrauchbar zu machen. **
-
Was sind die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind?
Die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind, sind Phishing-Angriffe, Ransomware-Attacken und Datenlecks durch Insider-Bedrohungen. Diese Bedrohungen können zu finanziellen Verlusten, Rufschäden und rechtlichen Konsequenzen führen. Unternehmen müssen daher proaktiv Maßnahmen ergreifen, um sich vor diesen Angriffen zu schützen. **
-
Welche möglichen Angriffsszenarien sollten bei der Entwicklung von Sicherheitsmaßnahmen berücksichtigt werden?
1. Phishing-Angriffe, bei denen Benutzer dazu verleitet werden, vertrauliche Informationen preiszugeben. 2. Denial-of-Service-Angriffe, die die Verfügbarkeit von Systemen beeinträchtigen. 3. Malware-Infektionen, die dazu führen können, dass Angreifer Zugriff auf sensible Daten erhalten. **
Ähnliche Suchbegriffe für Angriffsszenarien
-
Technisat Wassersensor 1 für Smart Home Systeme / SicherheitssystemeAls Erweiterung des Smart-Home-Systems von TechniSat erkennt der Wassersensor 1 aus- bzw. überlaufendes Wasser, z. B. bei Badewannen, Waschmaschinen oder Spülbecken. Bei Wasserfeststellung informiert der Sensor das Smart-Home-System, um Sie z. B. über den Signalton der Innensirene 1 zu alarmieren. Der Wassersensor 1 lässt sich einfach und beinahe unsichtbar installieren (z. B. hinter einer Wachmaschine). Die Einbindung in das Smart-Home-System erfolgt über die Connect-App. Der Sensor kommuniziert via Z-Wave-Funkverbindung mit dem Smart-Home-System. Technische Daten: Umgebungsbedingungen Betrieb IP-Klasse: 20 Umgebungstemperatur: -10 ... 60 °C Funkverbindung Funkkommunikation: Z-Wave Plus Reichweite Innen: max. 40 m Betriebsfrequenz: 868.42 MHz Stromversorgung Nennspannung: 3 V Batterie: 1 x CR123A42,31 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Grothe Alarmanlagen Set KT 1068/904Anzahl der Meldegruppen=4Anzahl der Sabotagegruppen=1Anzahl der Überfallgruppen=1Integriertes Wählgerät=neinAnzahl der Ausgänge für akustische Signalgeber=6Anzahl der Ausgänge für optische Signalgeber=6Ereignisspeicher=jaBetriebsspannung=12 VBusfähig=jaFunkanbindung=jaMit Netzteil=jaNotstromversorgung integriert=jaSchnittstelle extern=jaHöhe=275 mmBreite=290 mmTiefe=95 mmKompatibel mit Apple HomeKit=neinKompatibel mit Google Assistant=neinKompatibel mit Amazon Alexa=neinIFTTT-Unterstützung verfügbar=neinVdS-Klasse=ohne846,82 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Grothe Alarmanlagen Set KT 1068/906Anzahl der Meldegruppen=8Anzahl der Sabotagegruppen=1Anzahl der Überfallgruppen=1Integriertes Wählgerät=neinAnzahl der Ausgänge für akustische Signalgeber=7Anzahl der Ausgänge für optische Signalgeber=7Ereignisspeicher=jaBetriebsspannung=12 VBusfähig=jaFunkanbindung=jaMit Netzteil=jaNotstromversorgung integriert=jaSchnittstelle extern=jaHöhe=275 mmBreite=290 mmTiefe=95 mmKompatibel mit Apple HomeKit=neinKompatibel mit Google Assistant=neinKompatibel mit Amazon Alexa=neinIFTTT-Unterstützung verfügbar=neinVdS-Klasse=ohne879,89 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind typische Angriffsszenarien im Bereich der Cyber-Sicherheit und wie können sie effektiv abgewehrt werden?
Typische Angriffsszenarien sind Phishing, Malware-Infektionen und DDoS-Angriffe. Sie können effektiv durch regelmäßige Schulungen der Mitarbeiter, Einsatz von Antiviren-Software und Firewalls sowie regelmäßige Updates und Patches abgewehrt werden. Zudem ist eine umfassende Sicherheitsstrategie, die Verschlüsselung, Zugriffskontrollen und regelmäßige Sicherheitsaudits umfasst, entscheidend. **
-
Welche potenziellen Angriffsszenarien sollten bei der Entwicklung von IT-Sicherheitsmaßnahmen berücksichtigt werden?
Bei der Entwicklung von IT-Sicherheitsmaßnahmen sollten potenzielle Angriffsszenarien wie Phishing, DDoS-Angriffe und Malware-Infektionen berücksichtigt werden. Es ist wichtig, auch Insider-Bedrohungen und Social Engineering-Attacken in Betracht zu ziehen. Zudem sollten Schwachstellen in der Software und Hardware sowie unzureichende Zugriffskontrollen beachtet werden. **
-
Wie können Codeknacker ihre Fähigkeiten in der Kryptographie und Cyber-Sicherheit verbessern, um sich auf verschiedene Angriffsszenarien vorzubereiten?
Codeknacker können ihre Fähigkeiten in Kryptographie und Cyber-Sicherheit verbessern, indem sie sich mit verschiedenen Verschlüsselungstechniken vertraut machen und diese analysieren. Sie können auch an Capture-the-Flag-Wettbewerben teilnehmen, um praktische Erfahrungen im Lösen von Sicherheitsproblemen zu sammeln. Zudem ist es wichtig, sich über aktuelle Sicherheitslücken und Angriffstechniken auf dem Laufenden zu halten, um sich auf verschiedene Angriffsszenarien vorzubereiten. Schließlich können Codeknacker von der Zusammenarbeit mit anderen Experten in der Branche profitieren, um ihr Wissen und ihre Fähigkeiten weiter zu verbessern. **
-
Wie können Codeknacker ihre Fähigkeiten in der Kryptographie und Cyber-Sicherheit verbessern, um sich auf verschiedene Angriffsszenarien vorzubereiten?
Codeknacker können ihre Fähigkeiten in Kryptographie und Cyber-Sicherheit verbessern, indem sie sich mit verschiedenen Verschlüsselungstechniken vertraut machen und diese analysieren. Sie können auch an Capture-the-Flag-Wettbewerben teilnehmen, um praktische Erfahrungen im Lösen von Sicherheitsproblemen zu sammeln. Zudem ist es wichtig, sich über aktuelle Sicherheitslücken und Angriffstechniken auf dem Laufenden zu halten, um sich auf verschiedene Angriffsszenarien vorzubereiten. Schließlich können Codeknacker von der Zusammenarbeit mit anderen Experten in der Branche profitieren, um ihr Wissen und ihre Fähigkeiten weiter zu verbessern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.